Fișa 2 · Compartimentare
Regula celor doi
Într-o frază → nicio acțiune critică nu poate fi dusă la capăt de o singură persoană — este nevoie de două chei, două semnături sau două aprobări, deținute de oameni diferiți.
Originea
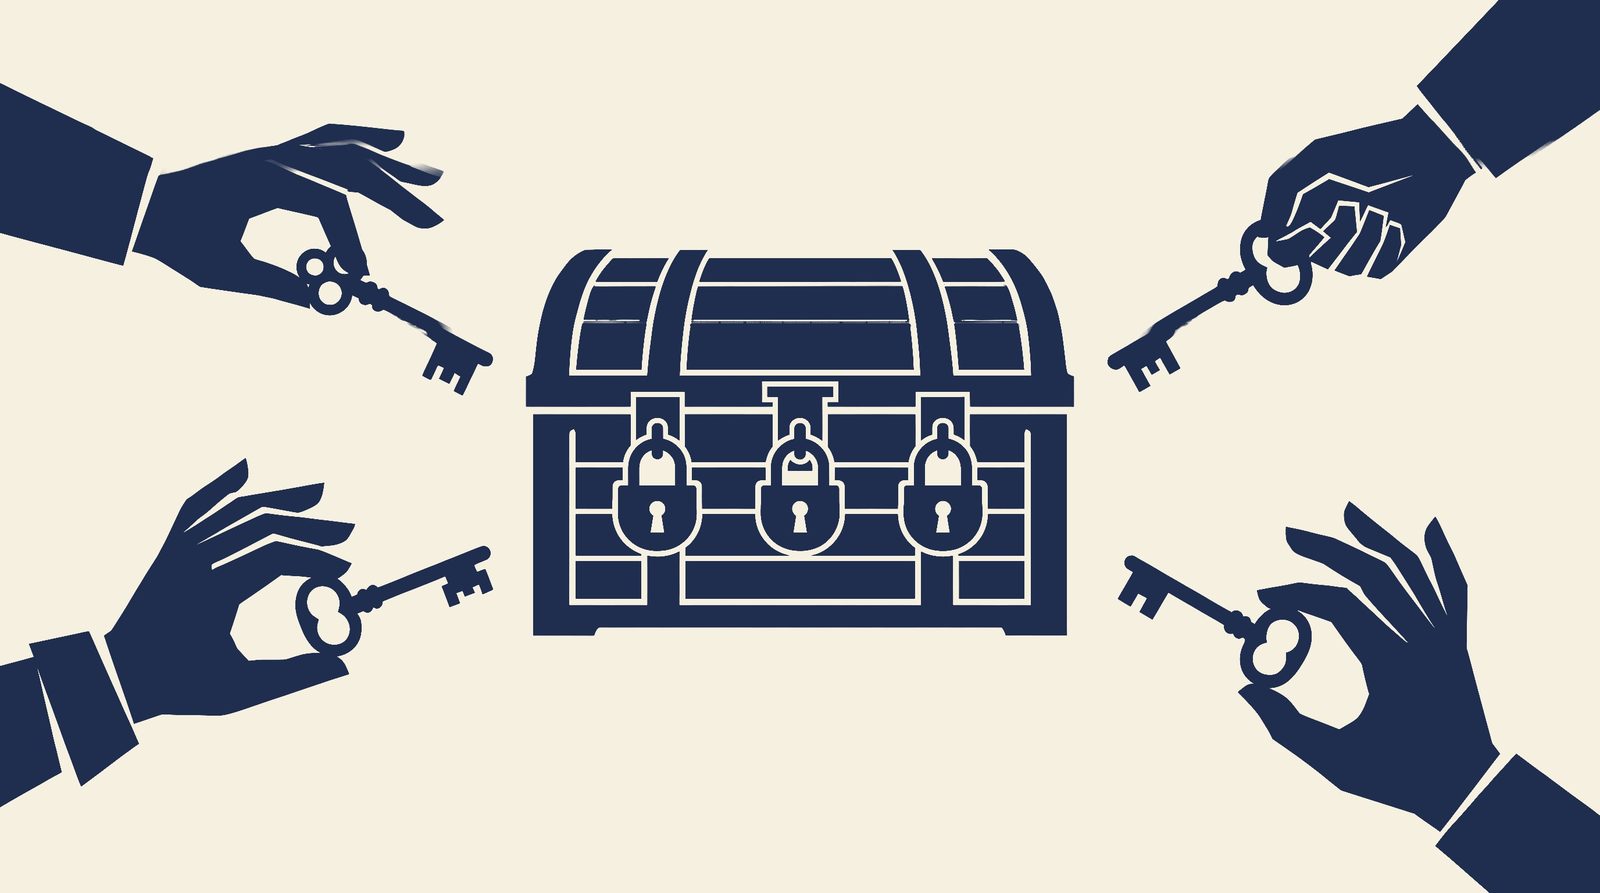
În 1503, Coroana spaniolă a înființat la Sevilla Casa de Contratación, instituția care administra tot comerțul cu Lumea Nouă. Banii, aurul și documentele se păstrau într-o ladă cu trei încuietori, arca de tres llaves, ale cărei chei erau ținute de trei funcționari diferiți — trezorierul, factorul și contabilul. Lada nu putea fi deschisă decât în prezența tuturor trei. Nu era o măsură de încredere, ci de neîncredere organizată. Coroana presupunea că oricare dintre ei poate fi corupt și construia sistemul astfel încât corupția unuia singur să nu fie suficientă.
Același principiu apare în Anglia în 1538, când injuncțiunile lui Thomas Cromwell obligă fiecare parohie să țină un registru al botezurilor, căsătoriilor și înmormântărilor într-o ladă sigură cu două încuietori, o cheie la preot și cealaltă la epitropi. Multe dintre aceste lăzi, cu trei sau chiar patru încuietori, se mai găsesc și azi în bisericile engleze. Lada cu mai multe chei a devenit, timp de secole, forma standard de păstrare a banilor publici, a arhivelor și a actelor de proprietate în toată Europa.
Versiunea care a dat numele tehnicii este însă din Războiul Rece. După 1962, forțele nucleare americane au formalizat two-person rule, regula celor două persoane, potrivit căreia niciun om nu poate rămâne singur lângă o armă nucleară sau lângă sistemele ei de comandă. În centrele de lansare Minuteman, cei doi ofițeri de serviciu trebuie să rotească simultan două chei, în două console amplasate suficient de departe una de alta încât o singură persoană să nu le poată atinge pe amândouă în același timp. Sistemul nu presupune că ofițerii sunt necinstiți. Presupune că, într-o zi, unul dintre ei ar putea fi — sau ar putea fi constrâns, păcălit ori pur și simplu greși — și face ca acea zi să nu conteze.
Surse: Archivo General de Indias, fondul Casa de la Contratación; injuncțiunile lui Thomas Cromwell (1538), art. 12; Eric Schlosser, Command and Control (2013), pentru regula celor două persoane.
Principiul
Regula celor doi separă capacitatea de a face o acțiune de autoritatea de a o face. O persoană poate iniția, dar nu poate finaliza. Efectul cel mai evident este că un atacator trebuie să compromită doi oameni, nu unul, iar dificultatea nu se dublează, ci crește exponențial, pentru că cei doi trebuie compromiși în același timp, pe același subiect, fără ca niciunul să-l alerteze pe celălalt. Al doilea efect este că eroarea umană capătă un filtru. A doua pereche de ochi prinde IBAN-ul greșit, factura dublată, comanda dată din grabă. Al treilea este că și coerciția devine vizibilă. O persoană constrânsă nu poate executa singură, iar cel de-al doilea are ocazia să observe că ceva nu este în regulă.
În criptografie, principiul are o formă matematică — partajarea secretului propusă de Adi Shamir în 1979, în care o cheie este împărțită în mai multe fragmente și un număr minim dintre ele, de exemplu două din trei, este necesar pentru reconstituire. Este lada cu trei încuietori, scrisă în algebră.
Amenințarea de azi
În ianuarie 2024, un angajat din biroul din Hong Kong al firmei de inginerie Arup a participat la un apel video cu directorul financiar și mai mulți colegi, în care i s-a cerut să execute o serie de transferuri. Toți participanții, în afară de el, erau deepfake-uri. A făcut 15 transferuri, în total aproximativ 200 de milioane de dolari Hong Kong, adică circa 25 de milioane USD, înainte ca cineva să verifice cu sediul central. Detaliul care contează nu este tehnologia deepfake, ci faptul că un singur om putea executa 15 transferuri de această mărime fără o a doua aprobare independentă. Vocea clonată a fost arma; absența regulii celor doi a fost vulnerabilitatea.
Același tipar se repetă în atacurile ransomware. Grupurile care compromit o rețea caută un singur cont de administrator de domeniu. Odată obținut, pot dezactiva protecția, șterge copiile de siguranță și cripta totul într-o noapte. Dacă dezactivarea soluției antivirus sau ștergerea copiilor de rezervă ar cere o a doua aprobare, atacul s-ar opri — sau măcar ar lăsa o urmă pe care cineva o vede la timp.
Cum o implementezi luni dimineață
Firma de 20 de oameni
Stabiliți un prag, de exemplu 5.000 de lei sau orice plată către un beneficiar nou, peste care orice transfer bancar cere două aprobări în aplicația băncii. Practic toate băncile românești oferă semnături multiple pe conturile de firmă, gratuit; trebuie doar activată opțiunea. Orice schimbare a datelor bancare ale unui furnizor sau salariat se face numai cu confirmarea a doi oameni, dintre care unul sună furnizorul pe numărul vechi din agendă.
Administrarea de zi cu zi se face cu conturi individuale, nominale, cu MFA activat, nu cu un cont „administrator” partajat. Contul de urgență al domeniului — cel care rămâne când totul altceva a căzut — este altceva. Soluția corectă este un seif de secrete cu acces de urgență controlat (două persoane, consemnare, alertă), cu copii de recuperare offline și cu o procedură testată. Pentru firma care nu are încă așa ceva, varianta de avarie este cea veche de cinci sute de ani: parola nu o știe nimeni în întregime, jumătate stă într-un plic sigilat la administrator, cealaltă jumătate într-un plic la director (vezi fișa 4), iar deschiderea lor se consemnează și declanșează schimbarea parolei. Este lada cu două chei, nu o practică de administrare; regula celor doi se aplică aici accesului de urgență, nu muncii curente.
Firma de 500 de oameni
Acțiunile privilegiate din IT — crearea unui cont de administrator, dezactivarea antivirusului, modificarea politicilor de backup, schimbarea regulilor de firewall — trec printr-un sistem de gestionare a accesului privilegiat cu aprobare de la o a doua persoană. Majoritatea soluțiilor comerciale și câteva gratuite oferă fluxul. Conturile de urgență, break-glass, există, dar deschiderea lor declanșează o alertă către doi oameni și o revizuire a doua zi.
În procedura financiară, separarea sarcinilor devine regulă. Cine introduce o plată nu o poate și aproba; cine creează un furnizor nu poate și plăti către el. Verificați trimestrial că a doua aprobare este reală, nu un clic automat.
Unde eșuează
Coluziunea este limita evidentă. Doi oameni care se înțeleg înving sistemul. De aceea perechea trebuie să fie compusă din persoane din departamente diferite, cu interese diferite, și de aceea rotirea periodică a celui de-al doilea aprobator contează.
Cel mai frecvent mod de eșec este însă semnătura de complezență. A doua persoană aprobă fără să se uite, pentru că „Ion știe ce face”. Regula celor doi nu funcționează dacă a doua persoană nu are timp, informație și permisiunea reală de a spune nu.
Urmează ocolirea „pentru că e urgent”. Dacă procedura permite excepții când al doilea aprobator este în concediu, atacatorul va aștepta concediul. Soluția este un al treilea aprobator de rezervă, nu renunțarea la regulă. Iar fricțiunea este reală — aplicată la tot, regula paralizează. Aplicată doar la acțiunile ireversibile, adică bani, ștergeri și privilegii, costă câteva minute pe săptămână.
Cadrul legal
Art. 21 alin. (2) lit. (i) din Directiva NIS2 cere politici de control al accesului și de gestionare a activelor; regula celor doi aplicată acțiunilor privilegiate și plăților este o formă directă de control al accesului și de separare a sarcinilor. Ea nu este autentificare cu mai mulți factori și nu acoperă lit. (j): MFA pe conturi rămâne o cerință separată, pe care regula celor doi o completează, nu o înlocuiește. Sub GDPR, art. 32 alin. (1) lit. (b) cere capacitatea de a asigura integritatea sistemelor, iar art. 25 impune protecția datelor începând cu momentul conceperii, iar separarea sarcinilor este o măsură organizatorică clasică în ambele. În ISO/IEC 27001:2022, controalele A.5.3 (separarea sarcinilor) și A.8.2 (drepturi de acces privilegiat) sunt exact acest lucru.